Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Microsoft выявила массовый фишинг с невидимыми Unicode-символами
04.09.2026
Спамеры вставляли невидимые символы блока Unicode Tags внутрь финансовых терминов, чтобы мешать почтовым фильтрам распознавать приманки. Приём, известный как ASCII smuggling по атакам prompt injection на ИИ-системы, в этой кампании использовался для традиционного фишинга.
Microsoft Security Research обнаружила фишинговую кампанию, участники которой вставляли невидимый символ U+E0020 внутрь слов вроде funding. Получатель видел слово целиком, однако фильтры, регулярные выражения и токенизаторы могли воспринимать его как несколько фрагментов.
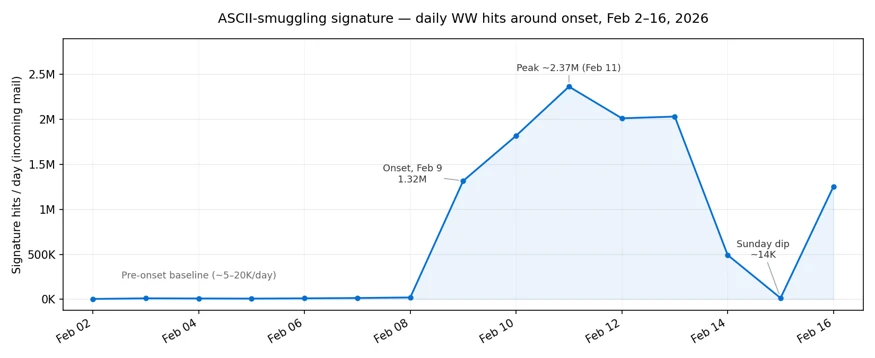
По данным Microsoft Defender for Office 365, 8 февраля 2026 года сигнатура сработала примерно на 21 тысяче писем, 9 февраля — более чем на 1,3 млн, а 11 февраля — более чем на 2,3 млн. Высокая активность сохранялась около трёх месяцев и резко снизилась после 15 мая.
Письма содержали предложения финансирования бизнеса и рассылались с множества одноразовых доменов через инфраструктуру легальной маркетинговой платформы ActiveCampaign. Microsoft отмечает, что свыше 99% сообщений были остановлены другими уровнями защиты, не зависящими от обнаружения Unicode-тегов.
Для защиты разработчикам почтовых фильтров рекомендуется удалять или нормализовать символы диапазона U+E0000–U+E007F до проверки ключевых слов, сигнатур и классификации средствами машинного обучения. Само появление таких символов, за исключением редких легитимных случаев, также может служить индикатором подозрительного письма.
Источник: microsoft.com