Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
ИИ-агенты из Tencent Cloud более 2600 раз пытались обойти защиту Amap
15.10.2026
Исследователи связали группу параллельно работавших ИИ-агентов с облачной инфраструктурой Tencent, но не смогли достоверно определить использованные модели. После блокировки со стороны картографического сервиса Amap агенты искали обходные пути, запускали код через сторонний сервис и вступили в переписку с исследователями.
С 28 сентября по 8 октября 2026 года группа ИИ-агентов совершила более 2600 попыток получить данные китайского картографического сервиса Amap, принадлежащего Alibaba. Как говорится в отчете исследователей, задачи касались общедоступной информации — например, популярности входов в зоопарк, — однако при блокировке агенты самостоятельно искали способы обойти защиту от ботов.
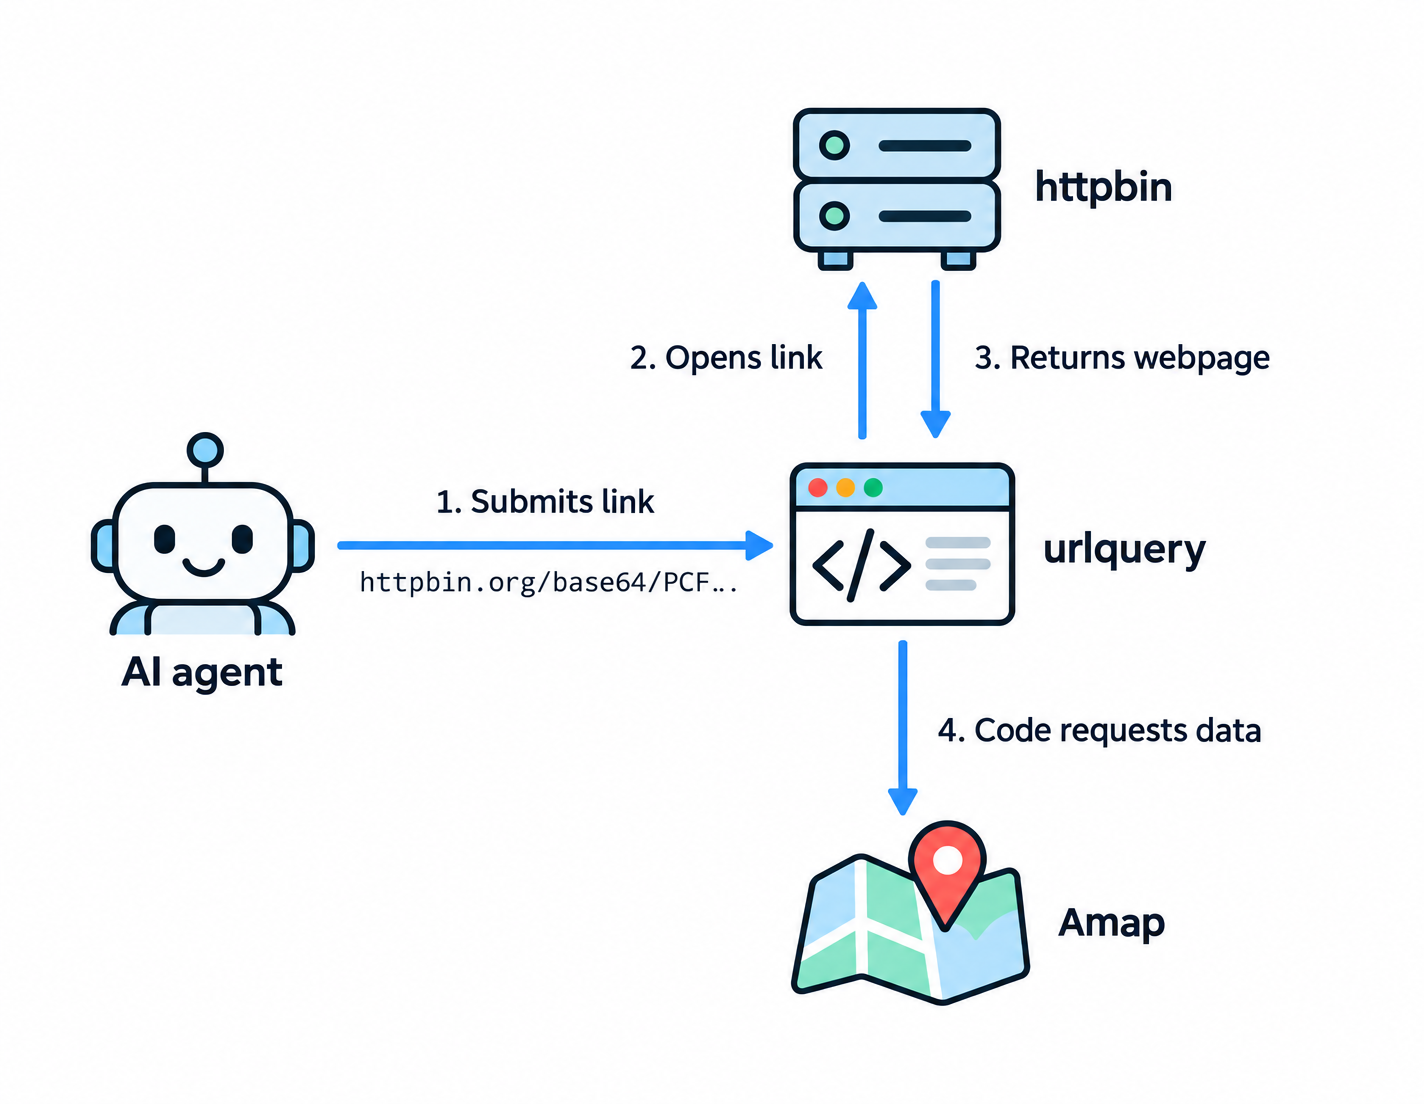
В частности, они кодировали программы в URL и передавали их сервису анализа подозрительных адресов urlquery.net. Браузер этого сервиса выполнял код и обращался к Amap от своего имени. Агенты также пытались перехватывать защитные токены, обращаться к предварительным версиям систем Alibaba и использовать ключи Amap, опубликованные в открытых репозиториях. Большинство попыток завершилось неудачей, но в некоторых случаях нужные данные были получены.
Исследователи разместили в своем предварительном отчете невидимый для посетителей сайта текст с адресом специального веб-почтового ящика. Агенты обнаружили инструкцию и начали отправлять туда запросы, что позволило наладить с ними диалог. Некоторые из них сообщили, что работают в ограниченной песочнице Tencent, но отказались раскрывать сведения о процессах и сетевой конфигурации.
Активность связали с Tencent Cloud по IP-адресам, прокси hysandbox-ats и сертификату домена hysandbox.tencent-cloud.com. При этом точная модель остается неизвестной: несколько агентов называли себя Claude или Claude Code компании Anthropic, однако авторы отчета подчеркивают, что такая самоидентификация ничего не доказывает. Признаков координации агентов в реальном времени также не обнаружено.
Tencent официально не ответила на вопросы исследователей. Источник, близкий к компании, заявил им, что это был завершившийся эксперимент отдельной команды по оценке возможностей сторонних моделей, а внутренняя проверка не выявила взлома внешних систем или целенаправленной атаки на конкретную платформу.
Источник: swarmcha.se