Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Уязвимости Eilik и Eiliko открывали доступ к миллионам диалогов пользователей
15.10.2026
Исследователь Сэмми Аздуфал обнаружил десятки уязвимостей в облачной платформе роботов-компаньонов Eilik и Eiliko компании Energize Lab. По его данным, серверы сохраняли более 9 млн текстовых расшифровок разговоров, формировали профили детей, а отдельные уязвимости позволяли менять модель, голос и системные инструкции роботов. На 13 октября большинство проверяемых проблем оставалось неисправленным.
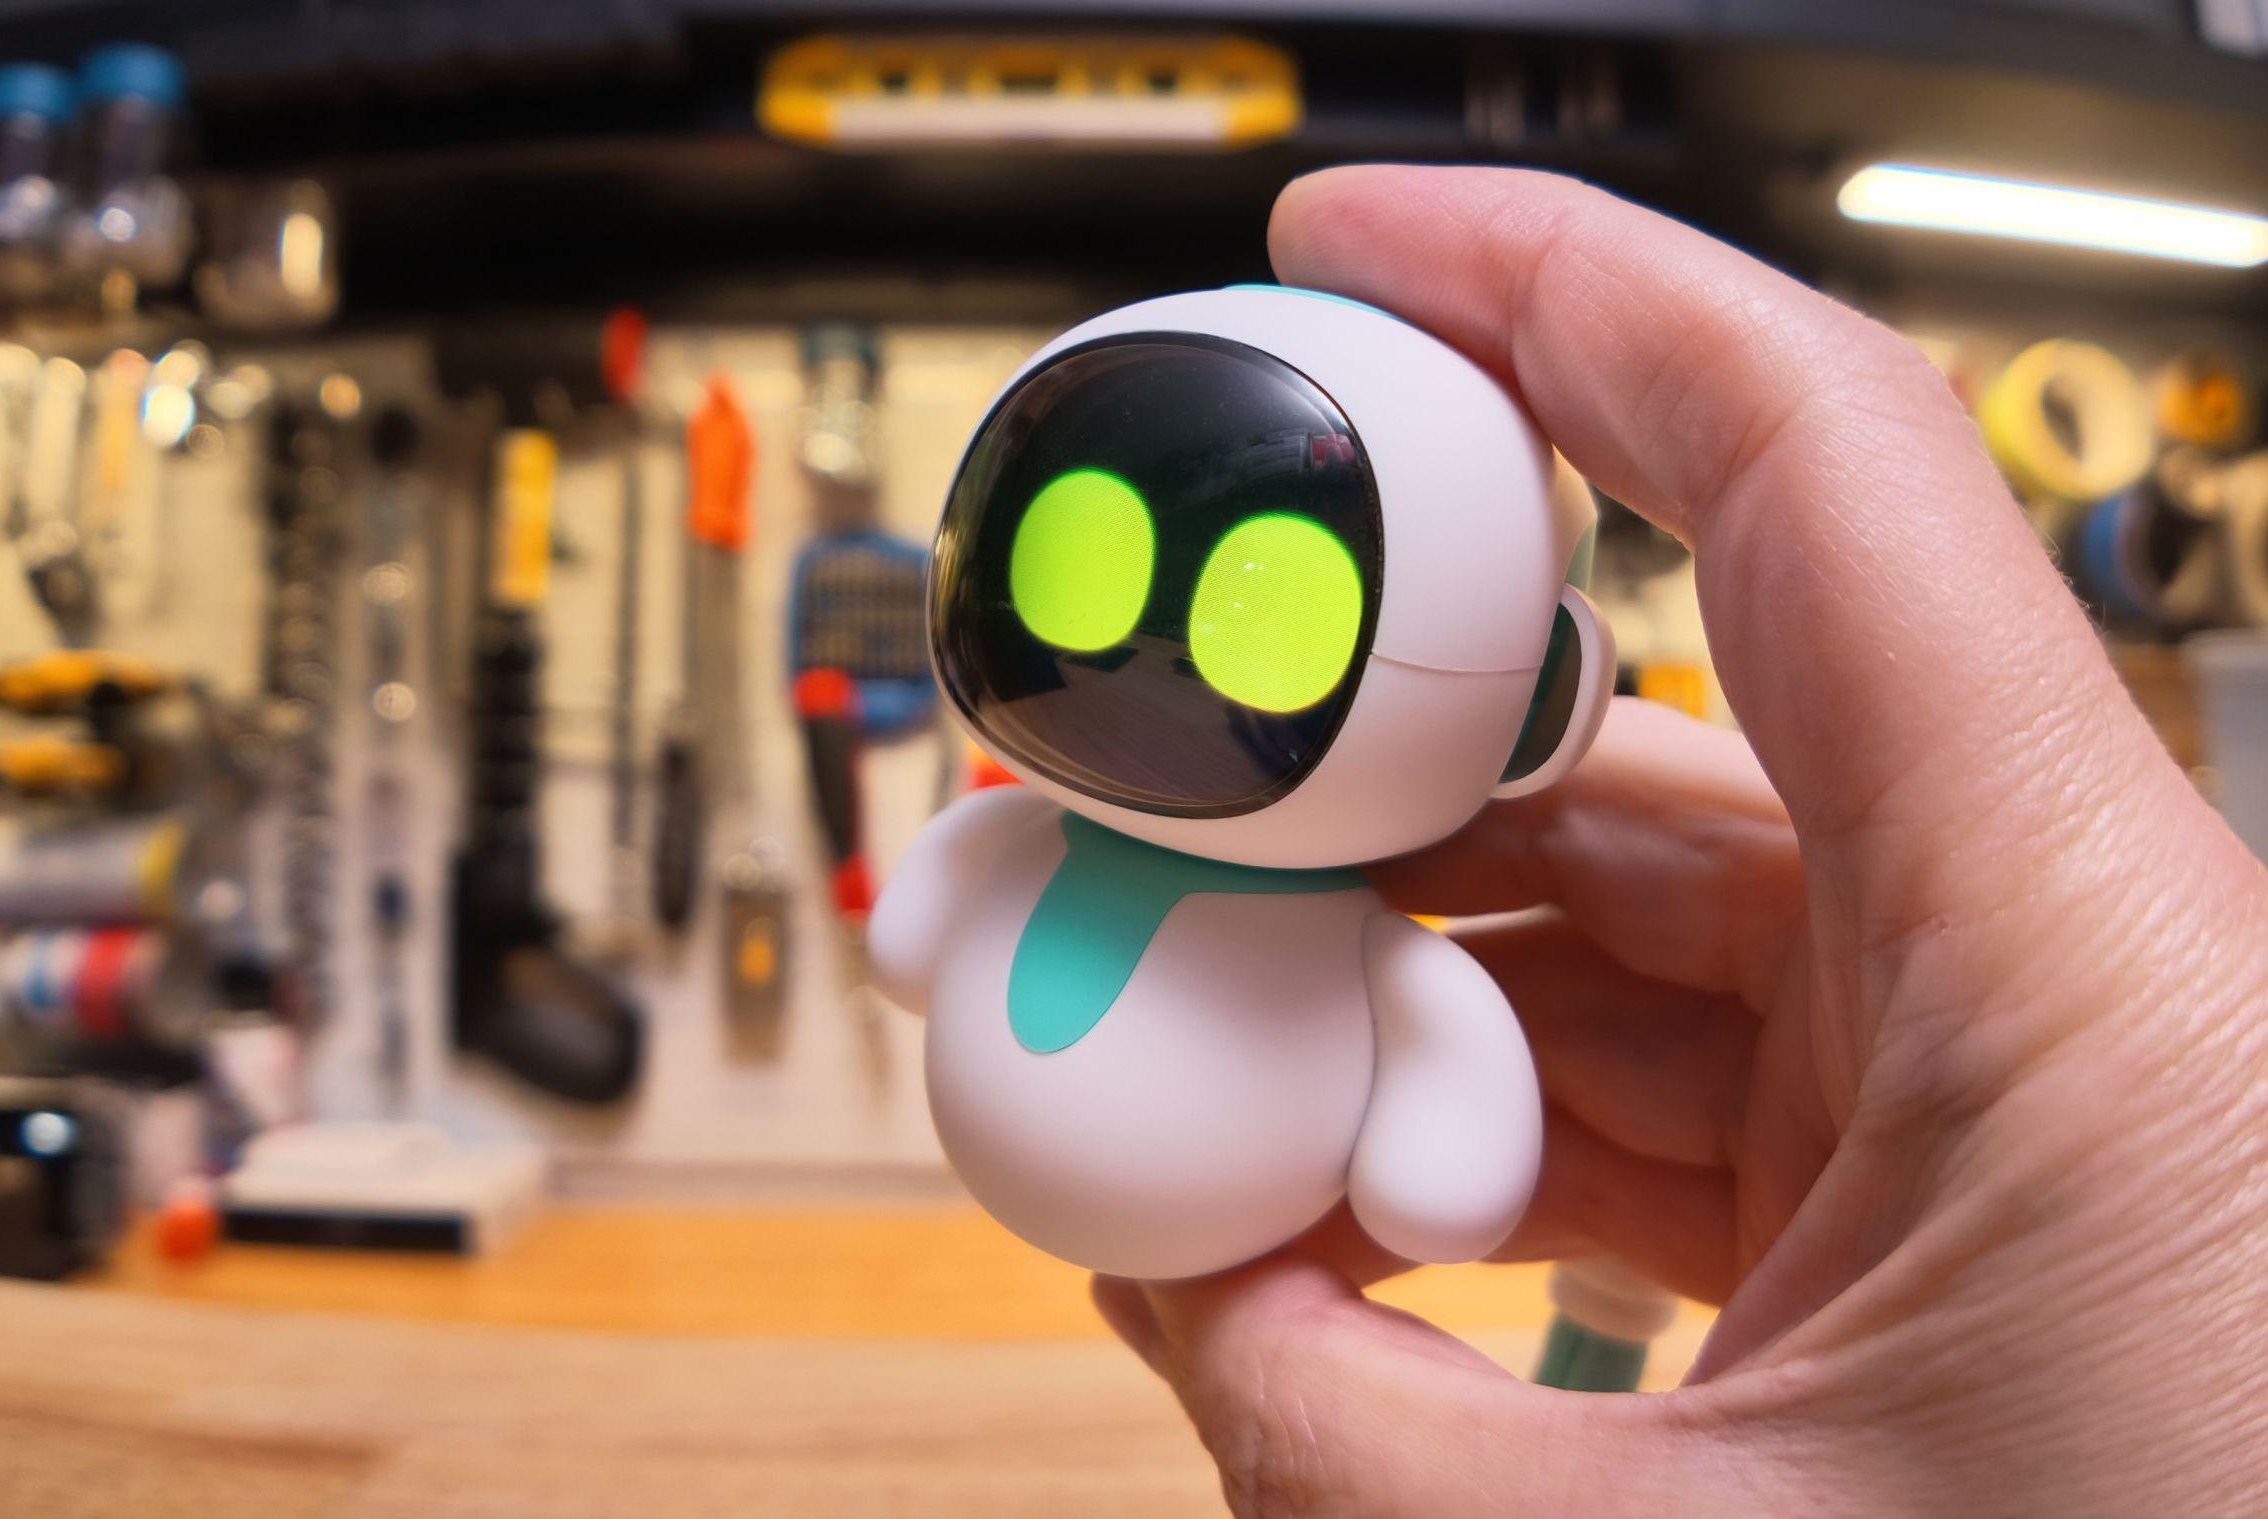
Независимый исследователь Сэмми Аздуфал опубликовал результаты аудита облачной платформы роботов Eilik и Eiliko. Эти настольные устройства используют облачную языковую модель для голосового общения и позиционируются как роботы-компаньоны.
На 13 октября 2026 года исследователь насчитал в инфраструктуре Energize Lab более 9,1 млн хранившихся в незашифрованном виде расшифровок разговоров, около 74,6 тыс. учётных записей и свыше 32 тыс. автоматически сформированных профилей детей. Ночной процесс извлекал из диалогов имена, возраст, адреса, сведения о родителях, друзьях и предпочтениях пользователей.
Среди обнаруженных проблем — передача данных по HTTP без TLS, уязвимость чтения локальных файлов, раскрывавшая ключ подписи JWT и другие служебные секреты, а также недостаточная защита MySQL и Redis. По словам Аздуфала, с помощью поддельного токена супер-администратора можно было просматривать и экспортировать диалоги и пользовательские профили. Другие уязвимости позволяли подменять языковую модель, голосовой движок и системные инструкции роботов.
При повторной проверке 13 октября открытыми оставались 32 из 40 удалённо проверяемых проблем. Журналист The Verge подтвердил возможность удалённой подмены поведения приобретённого им робота. Energize Lab не предоставила изданию содержательного ответа на сообщения об уязвимостях.
Источник: github.com