Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
GTIG: злоумышленники начали применять автономные ИИ-фреймворки в реальных атаках
16.11.2026
Google Threat Intelligence Group и Mandiant сообщили о применении открытых многоагентных фреймворков для тестирования на проникновение в ходе реальных кибератак. Исследователи также впервые обнаружили систему, которая без участия человека анализировала патчи, создавала эксплойты и запускала их против целей.
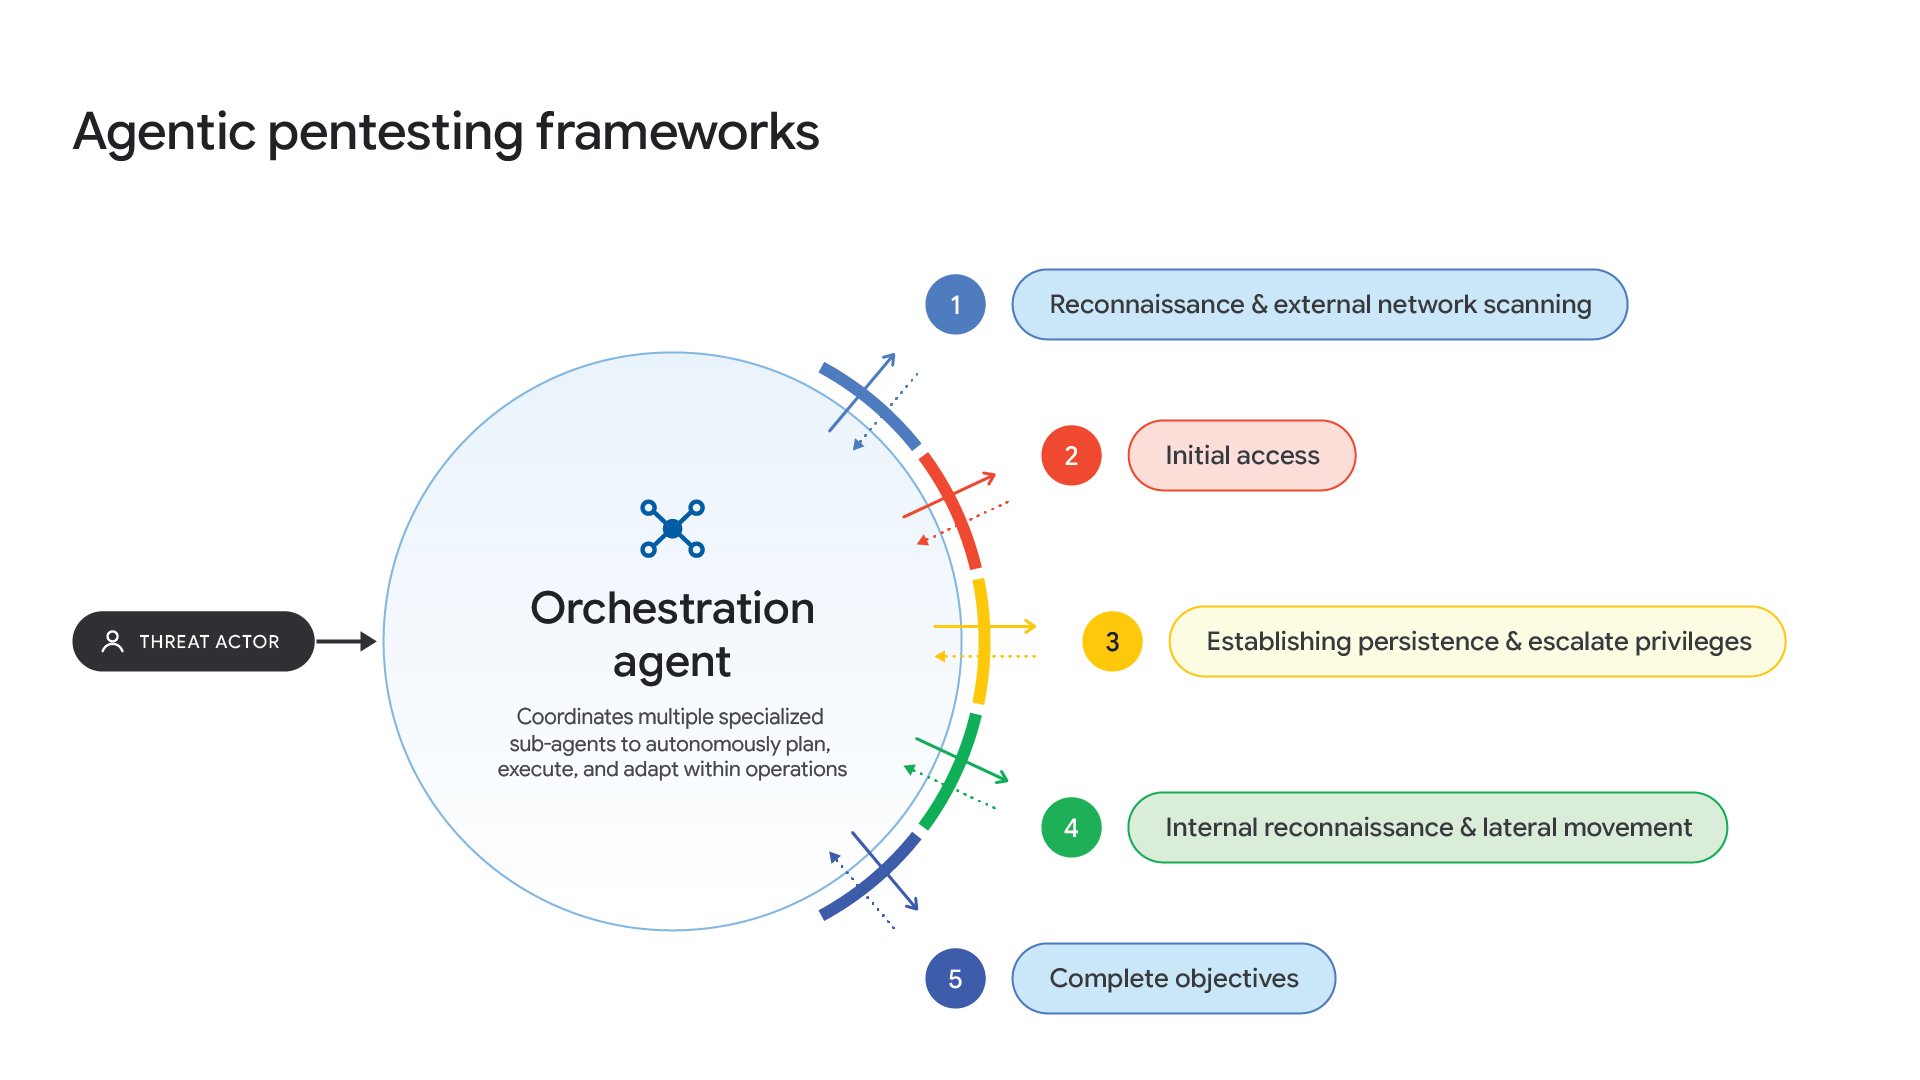
Google Threat Intelligence Group (GTIG, подразделение разведки угроз Google) и компания Mandiant зафиксировали переход злоумышленников от отдельных запросов к большим языковым моделям к автономным многоагентным процессам. Такие системы связывают разведку, поиск уязвимостей, подготовку полезной нагрузки и эксплуатацию в единую цепочку, выполняемую с минимальным участием оператора.
GTIG наблюдала применение открытых фреймворков CAIRN и PentAGI в реальных атаках, а также эксперименты с CyberStrikeAI и HexStrike AI. CAIRN использовался против целей в аэрокосмической отрасли США, а модифицированная версия PentAGI — для систематического сканирования организаций в Азии с конца августа до начала октября 2026 года. Фреймворки способны обнаруживать относительно простые уязвимости, генерировать полезную нагрузку по запросу и менять тактику с учетом результатов выполнения команд.
Наиболее заметным примером стала обнаруженная на открытом промежуточном сервере система exploit_agent. Она непрерывно сравнивала версии кода веб-приложений до и после выпуска исправлений, выявляла потенциальные уязвимости, создавала эксплойты и автоматически проверяла их без участия человека. На сервере также находились средства внутренней разведки, перебора паролей, установки веб-шеллов и удаления веб-шеллов конкурирующих группировок; телеметрия указывала на интерес оператора к французским сайтам медиаиндустрии и образовательных организаций.
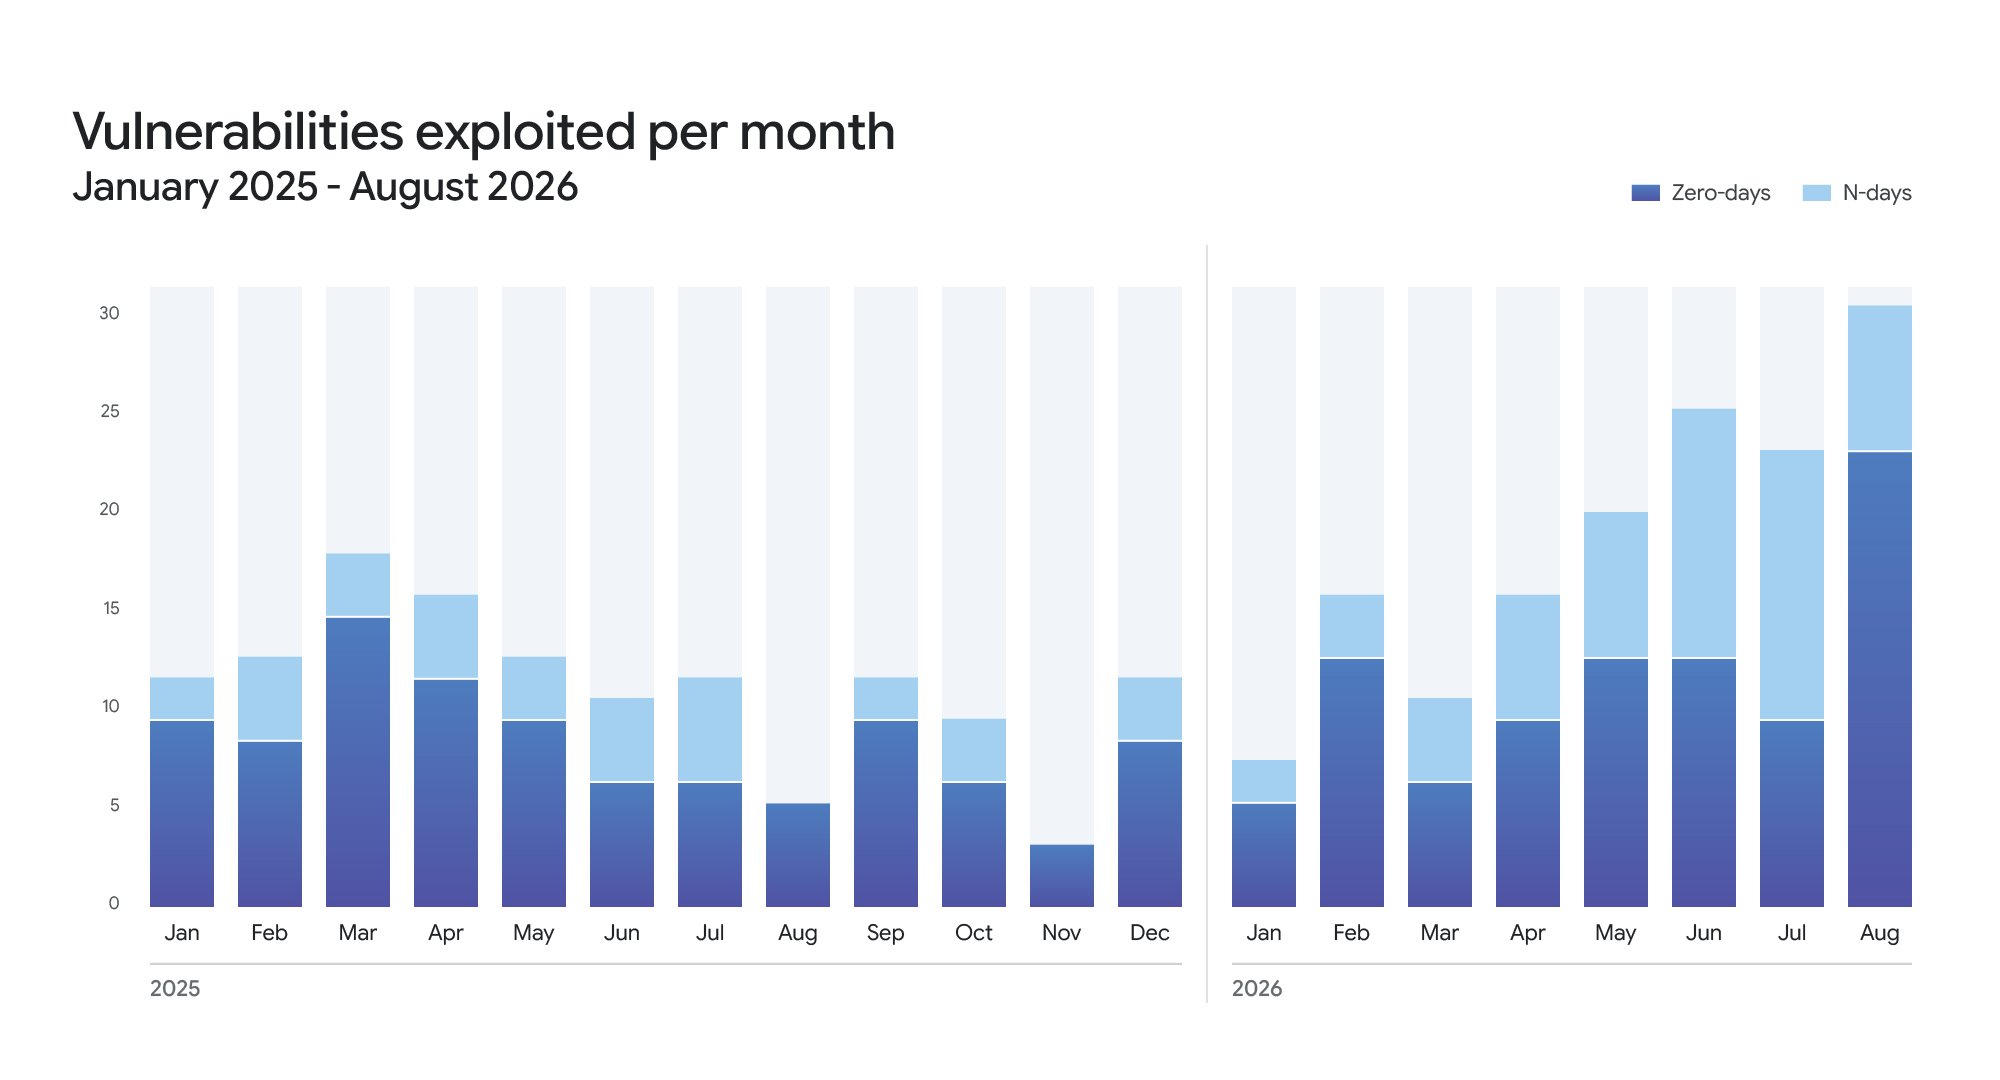
Автоматический анализ различий между версиями кода особенно ускоряет эксплуатацию уязвимостей n-day — уже раскрытых и исправленных разработчиками. Это сокращает время, остающееся администраторам на установку обновлений. Одновременно генеративные модели создают множество неработоспособных демонстрационных эксплойтов, проверка которых увеличивает нагрузку на специалистов по безопасности.
Существующие автономные инструменты пока выигрывают в скорости за счет скрытности: они создают заметный сетевой трафик, используют распознаваемые идентификаторы и оставляют характерные следы в коде. Google Security Operations уже внедрила поведенческие и объемные правила для обнаружения ARTEX — одного из таких наступательных фреймворков.
В отчете также отмечено распространение LLMJacking — кражи учетных данных и облачных ресурсов для несанкционированного доступа к ИИ-моделям. В расследованных Mandiant инцидентах мошеннические расходы в отдельных случаях превышали 100 тысяч долларов за сутки, а совокупный ущерб до блокировки ресурсов достигал 1 млн долларов.
Источник: cloud.google.com