Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Storm-0940 атаковала более 2250 тенантов Microsoft 365 через приложения ConnectWise
23.10.2026
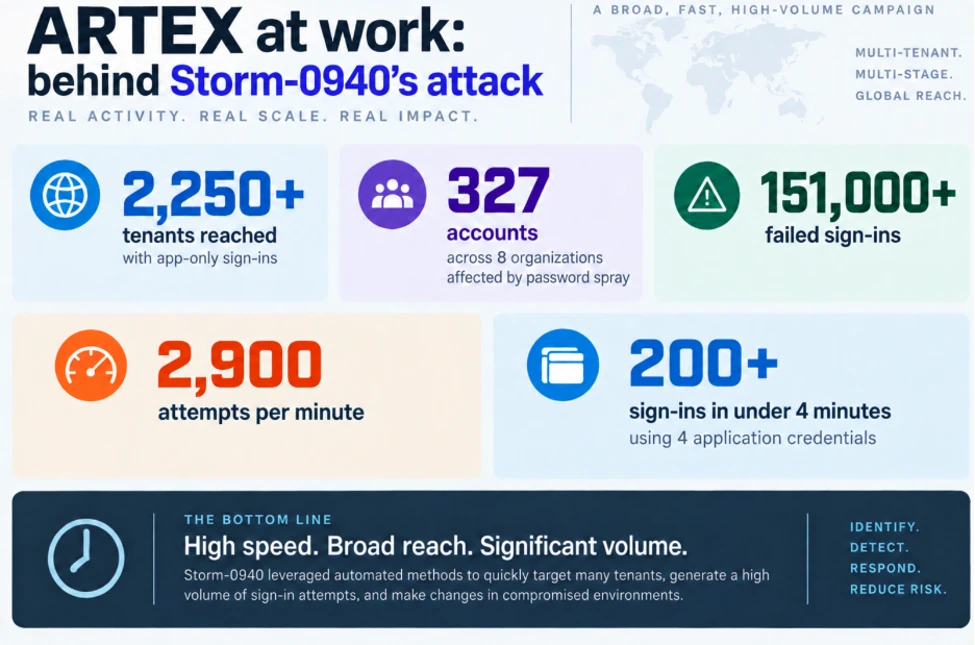
Связанная с Китаем группировка Storm-0940 получила доступ к учетным данным приложений ConnectWise Cloud Backup и использовала их для попыток входа более чем в 2250 тенантов Microsoft 365. Microsoft связывает машинную скорость кампании с открытым агентным ИИ-фреймворком ARTEX, однако подчеркивает, что успешная аутентификация сама по себе не доказывает доступ к данным или их кражу.
Microsoft Threat Intelligence связала группировку Storm-0940 с компрометацией ConnectWise Cloud Backup — сервиса резервного копирования поставщика средств управления ИТ-инфраструктурой ConnectWise. Получив контроль над учетными данными нескольких облачных приложений, злоумышленники использовали ранее выданные этим приложениям OAuth-разрешения для неинтерактивного входа в среды клиентов Microsoft 365.
Атакующие применяли ARTEX — открытый многоагентный ИИ-фреймворк для автоматизации тестирования на проникновение. С его помощью они сканировали инфраструктуру, выполняли подбор паролей и злоупотребляли OAuth-приложениями. В одном из эпизодов Microsoft зарегистрировала более 151 тыс. неудачных попыток входа с пиковой скоростью около 2900 запросов в минуту.
В нескольких клиентских средах после аутентификации была обнаружена активность через Microsoft Graph: разведка, изменение учетных данных приложений и операции с привилегиями, способные обеспечить постоянный доступ. При этом Microsoft отмечает, что наличие затронутого приложения или успешный вход еще не означает, что данные были просмотрены или выгружены.
ConnectWise приостановила Cloud Backup и связанные сервисы, отозвала сертификаты затронутых подключений и сбросила учетные данные. В обновлении от 23 октября компания сообщила о продолжающейся проверке восстановленной среды; существующие архивы резервных копий остаются зашифрованными и изолированными, признаков их компрометации не обнаружено. Администраторам рекомендовано не включать затронутые подключения до отдельного уведомления и проверить журналы Microsoft Entra, Microsoft Graph и Microsoft 365 на подозрительные входы и изменения прав.
Источник: microsoft.com