Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Microsoft вывела из строя EvilTokens — ИИ-сервис для взлома корпоративной почты
22.09.2026
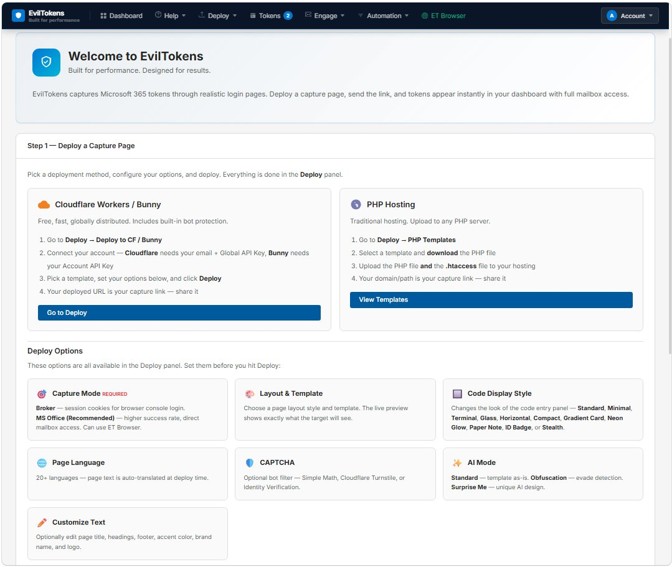
Microsoft провела операцию против инфраструктуры EvilTokens, с помощью которой были скомпрометированы более 12 тыс. почтовых ящиков в 10 тыс. организаций. Платформа автоматизировала фишинг, а встроенный ИИ анализировал переписку, находил сотрудников с финансовыми полномочиями и готовил сообщения для мошенничества.
Microsoft сообщила о скоординированной операции против EvilTokens — распространявшейся по подписке платформы для компрометации корпоративной почты. За несколько месяцев после запуска в феврале 2026 года сервис связали со взломом более 12 тыс. почтовых ящиков свыше чем в 10 тыс. организаций.
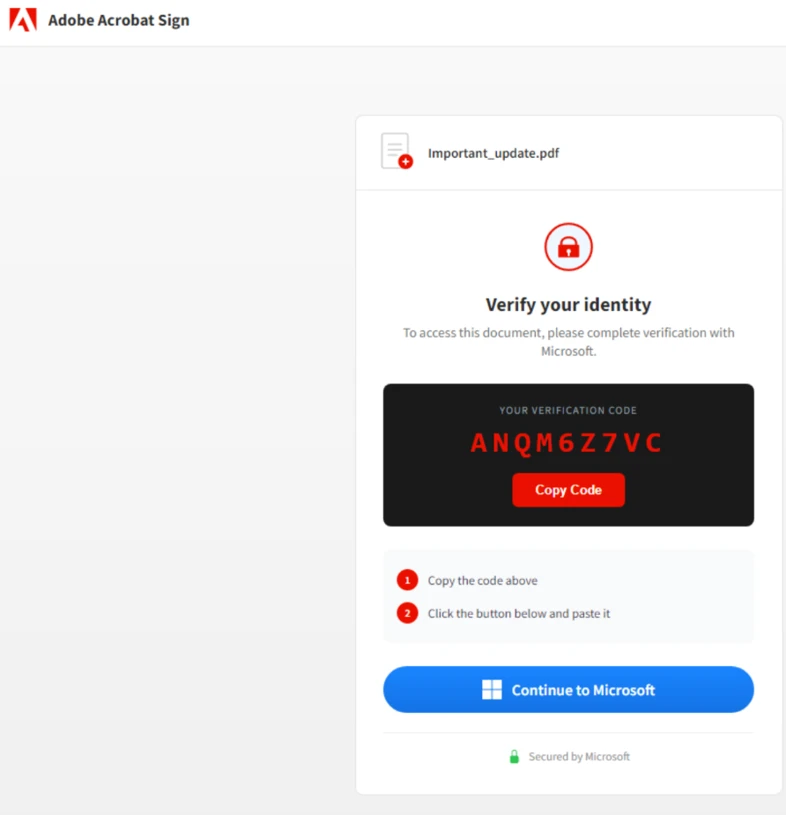
EvilTokens использовала фишинг с кодом устройства — легитимный механизм OAuth, предназначенный для телевизоров, принтеров и других устройств с ограниченным интерфейсом. Жертве предлагали ввести сгенерированный злоумышленниками код на официальной странице входа Microsoft. После подтверждения атакующие получали токен доступа к почте без кражи пароля; такой доступ мог сохраниться и после его смены, если организация не отзывала связанные сеансы и токены.
После проникновения встроенные ИИ-инструменты анализировали письма, структуру организации, платёжные процессы и деловые связи. Платформа находила сотрудников, уполномоченных переводить деньги, выбирала подходящих для имитации руководителей и контрагентов и составляла сообщения для атак класса Business Email Compromise. Доступ к EvilTokens стоил $1500 при подключении и $500 в месяц.
По разрешению федерального суда США Microsoft и отраслевые партнёры изъяли 50 сайтов и отключили более 150 доменов, связанных с инфраструктурой сервиса. Полиция Лондона 11 сентября арестовала двух мужчин по подозрению в причастности к работе платформы; после допроса их отпустили под залог на время расследования.
В техническом разборе Microsoft рекомендует запрещать вход по коду устройства там, где он не требуется, а при компрометации отзывать токены и временно блокировать учётную запись. Запросы на изменение платёжных реквизитов и необычные переводы следует дополнительно подтверждать по независимому каналу связи.
Источник: blogs.microsoft.com