Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Mandiant описала LLMJacking — перепродажу украденного доступа к облачным моделям
03.11.2026
Google Threat Intelligence Group и Mandiant расследовали серию атак, в которых злоумышленники захватывали корпоративный доступ к большим языковым моделям и перепродавали вычислительные ресурсы через нелегальные шлюзы. В отдельных инцидентах расходы жертв превышали $100 тыс. за сутки, а суммарный ущерб одной организации приблизился к $1 млн.
Google Threat Intelligence Group (GTIG) и компания Mandiant сообщили о нескольких расследованных в 2026 году атаках класса LLMJacking — несанкционированном использовании корпоративного доступа к большим языковым моделям (LLM). Инциденты затронули организации финансового, розничного, технологического и транспортного секторов в Северной и Южной Америке, а также Азиатско-Тихоокеанском регионе.
Основными точками входа становились открытые LLM-эндпоинты, украденные ключи API, учетные данные IAM, ключи сервисных аккаунтов, токены GitHub и активные токены пользовательских сеансов. Получив доступ, атакующие включали в облачных проектах сервисы генеративного ИИ, создавали дополнительные ключи и учетные записи, запускали массовые запросы к моделям и арендовали виртуальные машины с мощными GPU.
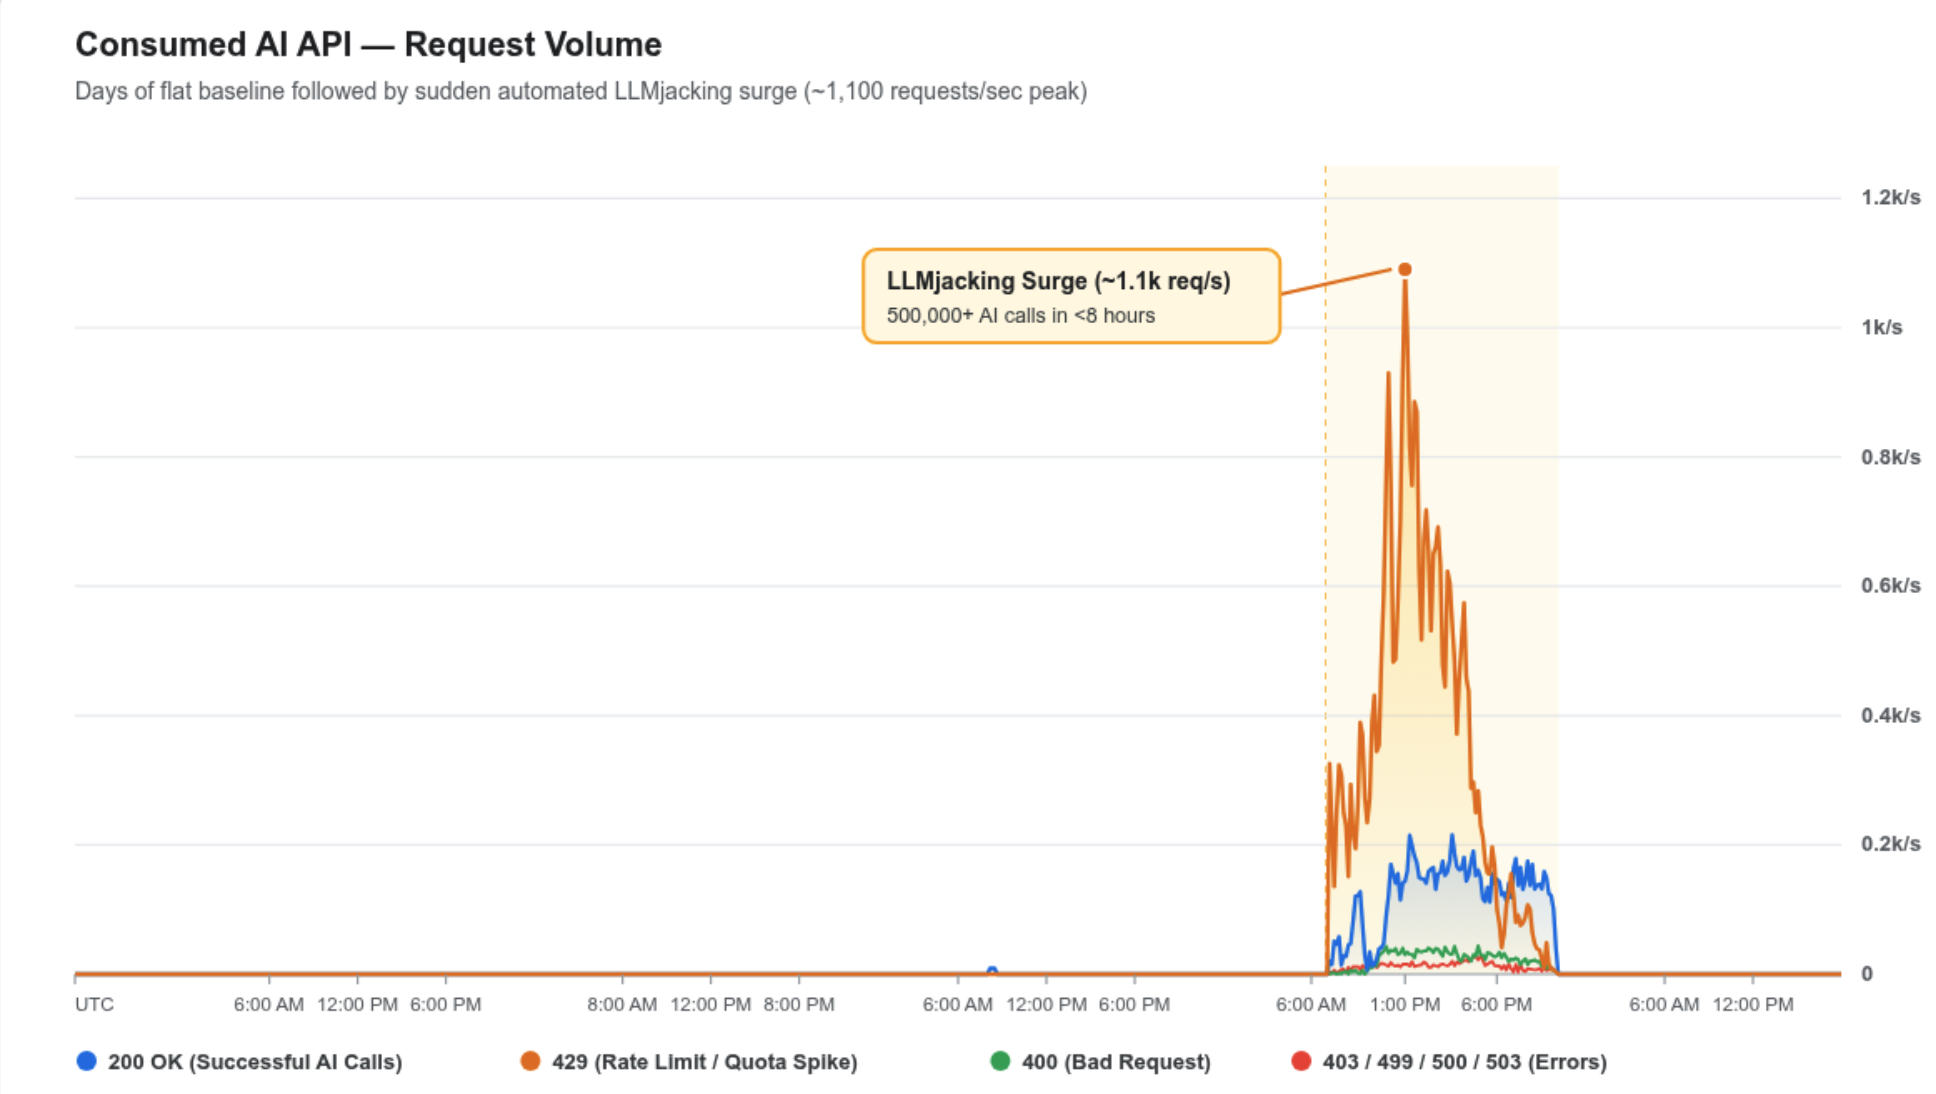
Часть групп использовала так называемые LLM Mixers — нелегальные шлюзы, которые объединяют украденные ключи, распределяют запросы между скомпрометированными аккаунтами и перепродают доступ к коммерческим моделям. В одном случае сервис выполнил более 500 тыс. обращений к API менее чем за восемь часов, переложив на пострадавшую организацию расходы почти на $1 млн.
Для проверки украденных ключей злоумышленники применяли малозаметные запросы с минимальной генерацией, например max_tokens=1. Исследователи также зафиксировали эксплуатацию уязвимости CVE-2026-40217 в шлюзе LiteLLM для повышения привилегий до административных.
Mandiant рекомендует ограничивать права пользователей и сервисных аккаунтов, автоматически искать секреты в репозиториях, регулярно менять ключи, вводить квоты и лимиты расходов для каждой модели, применять устойчивую к фишингу многофакторную аутентификацию и контролировать включение LLM-сервисов. В журналах API следует отслеживать как резкие всплески нагрузки, так и серии единичных проверочных запросов.
Подробности и рекомендации по мониторингу AWS, Azure и Google Cloud опубликованы в отчете Google Threat Intelligence Group и Mandiant.
Источник: cloud.google.com