Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Firefox, Chrome, Edge и Safari прекратят поддержку TLS 1.0 и TLS 1.1
16.10.2018
Разработчики браузеров Firefox, Chrome, Edge и Safari предупредили о грядущем прекращении поддержки протоколов TLS 1.0 и TLS 1.1:
- В Firefox поддержка TLS 1.0/1.1 будет прекращена в марте 2020 года, но в тестовых и ночных сборках данные протоколы будут отключены раньше.
- В Chrome поддержка TLS 1.0/1.1 будет прекращена начиная с Chrome 81 который ожидается в январе 2020 года. В Chrome 72, который выйдет в январе 2019 года, при открытии сайтов с использованием TLS 1.0/1.1 начнёт выводится специальное предупреждение о применении устаревшей версии TLS. Настройка, дающая возможность вернуть поддержку TLS 1.0/1.1 будет сохранена до января 2021 года.
- В Safari и движке WebKit поддержка TLS 1.0/1.1 будет прекращена в марте 2020 года.
- В Microsoft Edge и Internet Explorer 11 удаление TLS 1.0 и TLS 1.1 ожидается в первой половине 2020 года.
Спецификация TLS 1.0 была опубликована в январе 1999 года. Спустя семь лет было выпущено обновление TLS 1.1 с улучшениями безопасности, связанными с генерацией векторов инициализации и добавочного заполнения. В настоящее время комитет IETF (Internet Engineering Task Force), занимающийся развитием протоколов и архитектуры интернета, уже опубликовал черновик спецификации, переводящей протоколы TLS 1.0/1.1 в разряд устаревших.
Подавляющее большинство пользователей и серверов уже применяют TLS 1.2+:
- Доля запросов с использованием TLS 1.0 в Web составляет 0.4% для пользователей Chrome и 1% для пользователей Firefox.
- Из миллиона крупнейших сайтов по рейтингу Alexa только 2% ограничены TLS 1.0 и 0.1% - TLS 1.1.
- По статистике Cloudflare около 9.3% запросов через сеть доставки контента данной компании производится с использованием TLS 1.0. TLS 1.1 используется в 0.2% случаев.
- По данным сервиса SSL Pulse компании Qualys протокол TLS 1.2 поддерживают 94% web-сайтов, допускающих установку защищённых соединений.
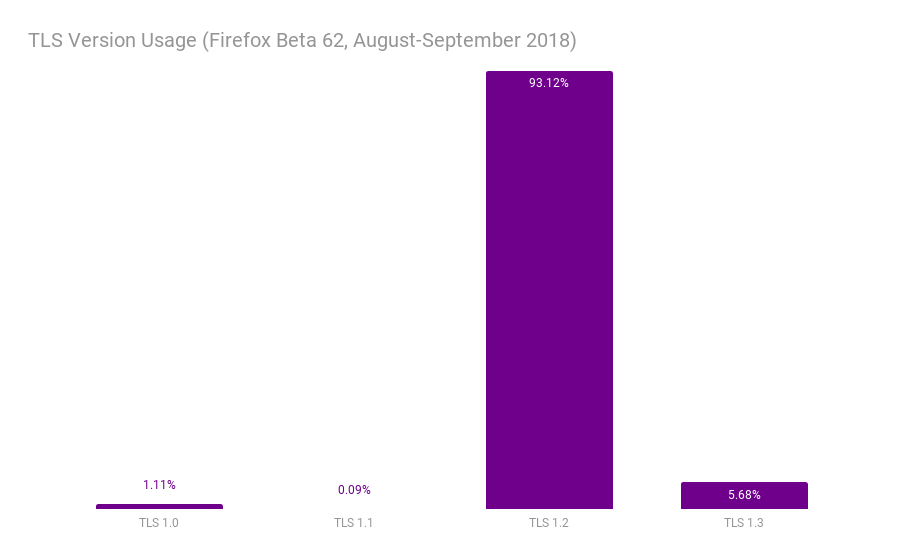
- Данные Mozilla, собранные через систему телеметрии в Firefox, показывают, что лишь 1.11% защищённых соединений было установлено с использованием протокола TLS 1.0. Для TLS 1.1 этот показатель составляет 0.09%, для TLS 1.2 - 93.12%, для TLS 1.3 - 5.68%.
Главными проблемами TLS 1.0/1.1 является отсутствие поддержки современных шифров (например ECDHE и AEAD) и требование поддержки старых шифров, надёжность которых на современном этапе развития вычислительной техники поставлена под сомнение (например, требуется поддержка TLS_DHE_DSS_WITH_3DES_EDE_CBC_SHA, для проверки целостности и аутентификации используется MD5 и SHA-1). Поддержка устаревших алгоритмов уже приводила к появлению таких атак, как ROBOT, DROWN, BEAST, Logjam и FREAK. Тем не менее, данные проблемы непосредственно не являлись уязвимостями протокола и закрывались на уровне его реализаций. В самих протоколах TLS 1.0/1.1 отсутствуют критические уязвимости, которые можно использовать для осуществления практических атак.